发现注册
识别 Agent 资产,登记身份与责任归属。

一 Agent 一身份,全生命周期可信
统一身份、动态授权与行为审计,为每一个智能体建立可验证、可追责、可回收的数字身份。
智能体身份安全平台以“一 Agent 一身份”为核心,将智能体与责任人、任务目的、工具范围和数据边界关联,提供发现注册、凭证签发、动态授权、运行时控制及行为审计能力。
覆盖自研与第三方 Agent、多智能体委派和跨域访问,帮助企业将智能体安全接入真实系统与业务流程。
从辅助问答走向自主执行,传统面向人的身份与静态权限体系面临新的治理挑战。
发现注册识别 Agent 资产,登记身份与责任归属。
 凭证签发
按任务与会话签发短期凭证。
 授权运行
绑定目的、工具和数据范围,动态判定。
 持续审计
关联行为事件、审批与策略决策。
 回收退役
任务结束或身份退役,回收凭证与权限。
按管理对象组织平台功能,明确配置内容、执行动作及审计记录。
统一登记、查询和维护智能体身份
身份建档
登记 Agent ID,关联 Owner、发起人或授权人的身份、授权来源、任务目的及资源范围。
生命周期管理
管理创建、变更、复核与注销,覆盖临时实例、分叉复制和子智能体。
身份关联与信任传递
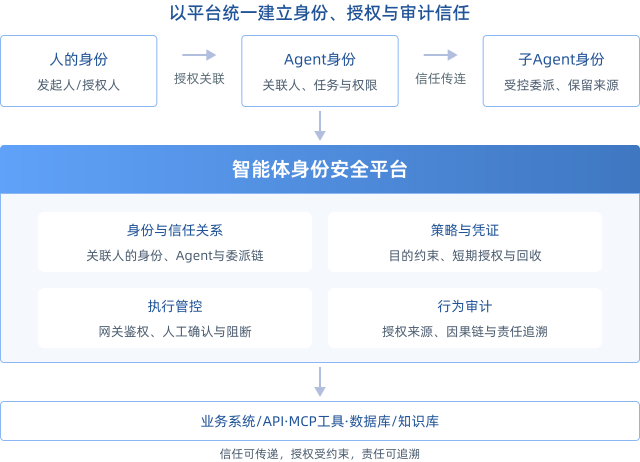
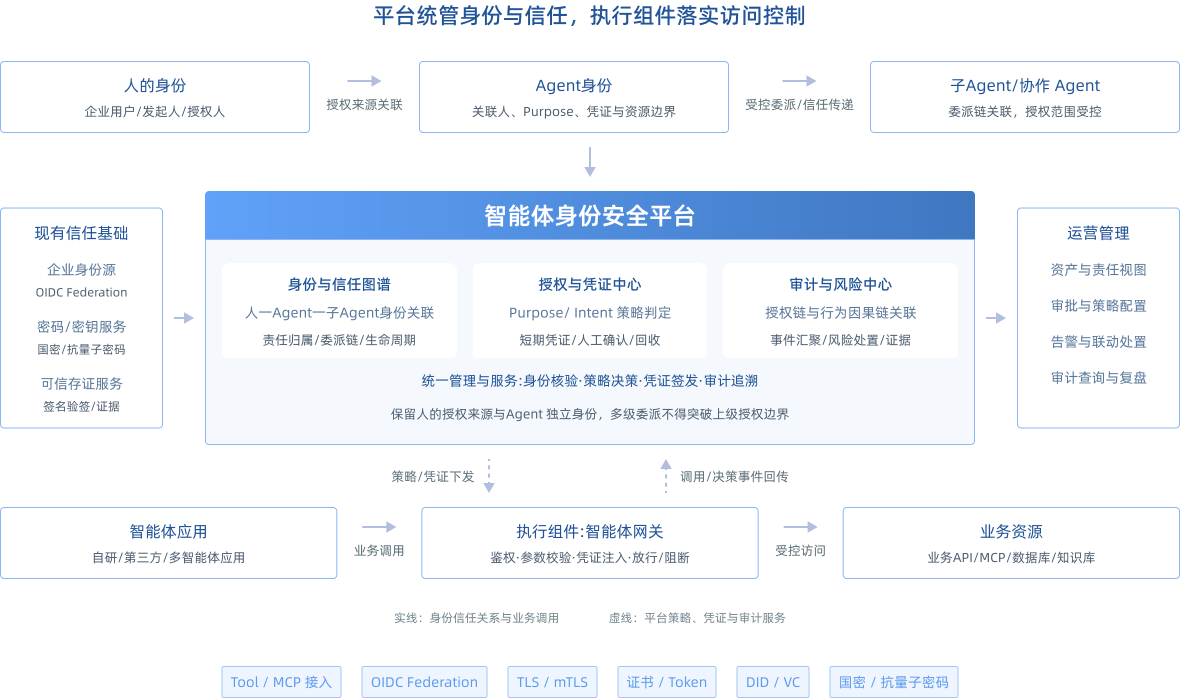
关联人的身份、Agent 独立身份和子 Agent 委派链;保留授权来源,委派权限不得超出上级授权范围。
跨域身份接入
通过 OIDC Federation、mTLS 等机制核验身份并建立跨域信任关联。
按任务与会话管理身份凭证
多类型凭证
支持证书、Token、DID / VC 与托管身份等凭证模式。
短期凭证签发
按任务和会话签发凭证,记录有效期与关联身份。
凭证回收
任务结束或身份退役时回收凭证,关联权限同步处置。
配置访问条件并记录决策依据
授权上下文配置
绑定身份、Owner、Purpose、能力集、工具范围和数据域。
运行意图校验
判断 Runtime Intent 是否落在授权 Purpose 范围内,识别任务漂移。
临时权限审批
高风险动作按需申请权限,支持人工确认、到期回收与审批留痕。
对工具调用执行实时安全检查
调用鉴权与参数校验
在智能体网关校验身份、调用参数及访问条件。
凭证注入与动作拦截
向受控调用注入短期凭证,按策略放行、阻断或触发确认。
内容与异常防护
检查输入输出、识别敏感信息,结合异常检测与限流联动处置。
查询执行链路并汇总审计证据
事件采集
记录认证、授权、工具调用、数据访问、外部通信及配置变更。
因果链回放
关联请求、任务、会话、委派、策略版本与执行结果。
告警与证据报告
关联异常行为与具体身份,联动降权或阻断,并汇总审计证据。
从辅助问答走向自主执行,传统面向人的身份与静态权限体系面临新的治理挑战。
 Agent 原生身份图谱
关联人的身份、Agent 身份、授权来源与委派链,保留各主体独立身份,使信任传递有依据、权限继承有边界、行为责任可追溯。
 目的约束动态授权
结合 Purpose 与 Runtime Intent 判断当前行为是否仍在授权任务范围内。
 多种凭证与跨域互信
支持证书、Token、DID / VC、托管身份,以及 OIDC Federation、mTLS 等接入机制。
 密码服务与可信证据
结合国密及抗量子密码能力、密钥生命周期管理与审计存证,保护身份凭证和行为证据。
平台集中管理人、Agent 与子 Agent 的身份信任关系,统一提供授权、凭证与审计服务;智能体网关作为执行组件,将平台策略落实到业务调用。
从辅助问答走向自主执行,传统面向人的身份与静态权限体系面临新的治理挑战。
 自研 Agent 生产部署
从注册纳管、权限申请到安全退役,为企业自建智能体建立全生命周期治理流程。
 第三方 Agent 安全接入
核验外部智能体身份、审核能力范围,按最小权限接入业务资源。
 Agent 协作与委派
关联父子 Agent 与委派链,在任务编排中控制授权范围,避免委派越界。