资产可用不可见
覆盖静态、传输中与使用中数据,让模型与核心数据在授权可信执行域内使用,降低复制、窃取与窥探风险。

让AI核心数据在大模型开发与运行中持续“可用不可见”
以密码技术为基础,协同内核层数据保护与机密计算,覆盖模型权重及核心数据资产的存储、传输与计算安全
AI应用让数据资产从业务文件扩展至模型权重、训练语料、知识库与会话数据。资产在存储、内存、CPU与GPU传输链路、GPU之间持续流转,保护边界需要随之延伸。
资产可用不可见覆盖静态、传输中与使用中数据,让模型与核心数据在授权可信执行域内使用,降低复制、窃取与窥探风险。
 访问精细可控
将授权落实到资产、进程和操作,区分平台运维权限与数据使用权限,阻断未授权访问、篡改和删除。
 过程可审可溯
贯通策略、密钥、资产加载与访问审计,结合可信度量和远程证明,为安全运营、事件追溯与合规评估提供依据。
在AI应用之下,协同部署格尔AI大模型安全保险箱与TEE机密计算能力。保持应用代码、运行框架与服务接口不变,从操作系统内核延伸至算力基础设施,形成存储、传输与计算协同保护。
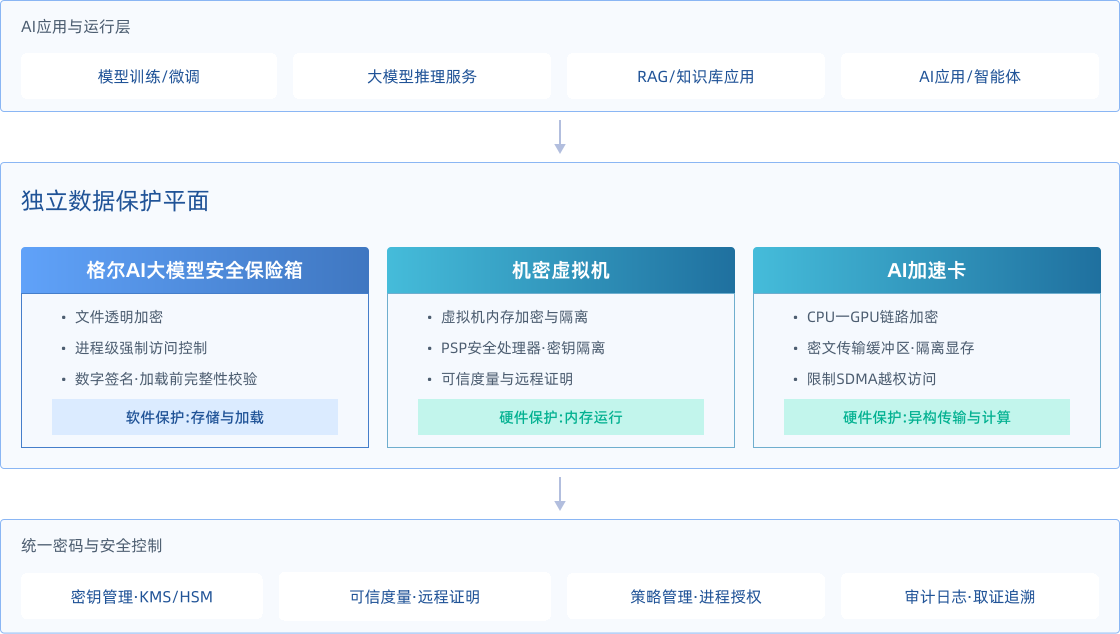
软件侧保护资产存储与加载,硬件侧增强内存、异构链路与加速器内的数据保护。
AI应用让数据资产从业务文件扩展至模型权重、训练语料、知识库与会话数据。资产在存储、内存、CPU与加速器链路、显存之间持续流转,保护边界需要随之延伸。
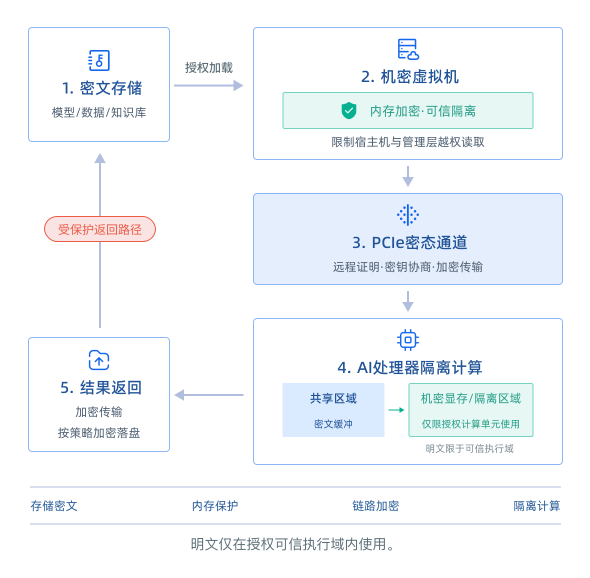
 存储与加载可信
操作系统内核接管文件读写,自动完成透明加解密;以进程身份执行强制访问控制,限制未授权进程访问。通过摘要与数字签名,在加载前校验资产来源和完整性。
 运行与传输受保护
利用机密虚拟机内存加密与可信隔离,防范宿主机和虚拟化管理层越权读取。结合远程证明、密钥协商与PCIe数据加密,保护CPU与AI处理器之间的任务数据。
 计算与结果受控
将模型参数与任务数据的明文计算限定在AI处理器受保护区域内,结合显存与访问隔离限制越权读取;结果沿受保护通道返回,并按策略加密落盘。
AI应用让数据资产从业务文件扩展至模型权重、训练语料、知识库与会话数据。资产在存储、内存、CPU与加速器链路、显存之间持续流转,保护边界需要随之延伸。
 业务零改造
在完成运行环境适配的基础上,无需修改AI应用代码、训练推理框架和服务接口,降低业务接入与改造成本。
 软件与硬件协同
以内核级透明加密与访问控制保护资产,协同机密虚拟机、加密链路和隔离显存,贯通存储、传输与计算。
 资产权限独立管理
将系统管理权限与资产访问权限分离。Root账号使用未授权进程时,仍受内核策略约束,降低运维越权与勒索破坏风险。
 安全控制有据可查
集中管理密钥、策略和审计记录,留存资产验签、访问控制及远程证明证据,支撑算力平台安全建设与合规评估。
AI应用让数据资产从业务文件扩展至模型权重、训练语料、知识库与会话数据。资产在存储、内存、CPU与加速器链路、显存之间持续流转,保护边界需要随之延伸。
模型交付,授权使用
面向模型提供方和托管运行平台,在交付、存储和加载阶段保护模型工件,通过签名校验和可信进程授权,降低权重被拷贝、替换或篡改的风险。
业务可用,数据受护
面向企业私有化大模型、RAG知识库和智能体业务,覆盖知识入库、模型加载、推理计算及会话结果落盘,降低敏感数据泄露风险。
共享算力,资产受控
面向智算中心、联合创新平台和多租户训练推理服务,将平台运维权限与模型、数据访问权限分离,减少算力共享中的资产暴露。
长三角AI+联合创新中心
面向企业、开发者与科研机构的共享算力及模型训练、推理服务,以商用密码为基础,构建AI应用之下的独立数据保护平面。
多主体共享算力,需防范模型窃取、数据泄露和篡改,明确平台运维与资产访问权限边界。
通过透明加密、进程级强制访问控制、数字签名和全链路审计,保护模型与数据资产,降低企业使用共享算力的顾虑。