身份归属不清
谁在运行、代表谁行动、可使用哪些资源,缺少统一可信的身份依据。

让智能体可信任、可管控、可溯源
以密码为基,以身份为中心,构建覆盖身份、权限、行为与数据的数字信任体系,放心让 Agent 走进生产系统
从辅助问答走向自主执行,传统面向人的身份与静态权限体系面临新的治理挑战。
身份归属不清谁在运行、代表谁行动、可使用哪些资源,缺少统一可信的身份依据。
 权限边界失控
长期密钥与静态权限难以适应动态任务,工具调用与委派容易超出授权范围。
 行为难以追溯
调用链跨越模型、工具与业务系统,分散日志难以解释决策依据与影响范围。
从辅助问答走向自主执行,传统面向人的身份与静态权限体系面临新的治理挑战。
 看得见
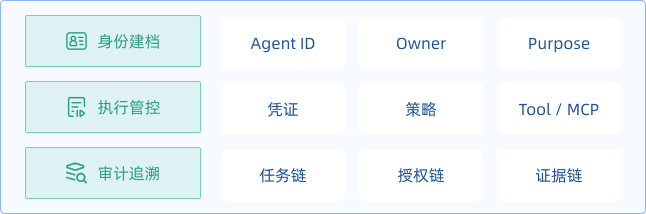
Agent 资产全景
发现已知与影子 Agent,统一呈现责任人、模型版本、工具、数据源及运行状态。
 管得住
Purpose / Intent 运行时授权
以最小权限、短期凭证和人工确认,管控每一次资源访问与高风险动作。
 查得清
行为因果链审计
串联请求、任务、委派、调用、数据访问和策略决策,支撑事件复盘与责任追溯。
面向三类业务场景,以身份、授权、行为和数据防护贯穿任务执行,通过密码底座与安全运营形成治理闭环。
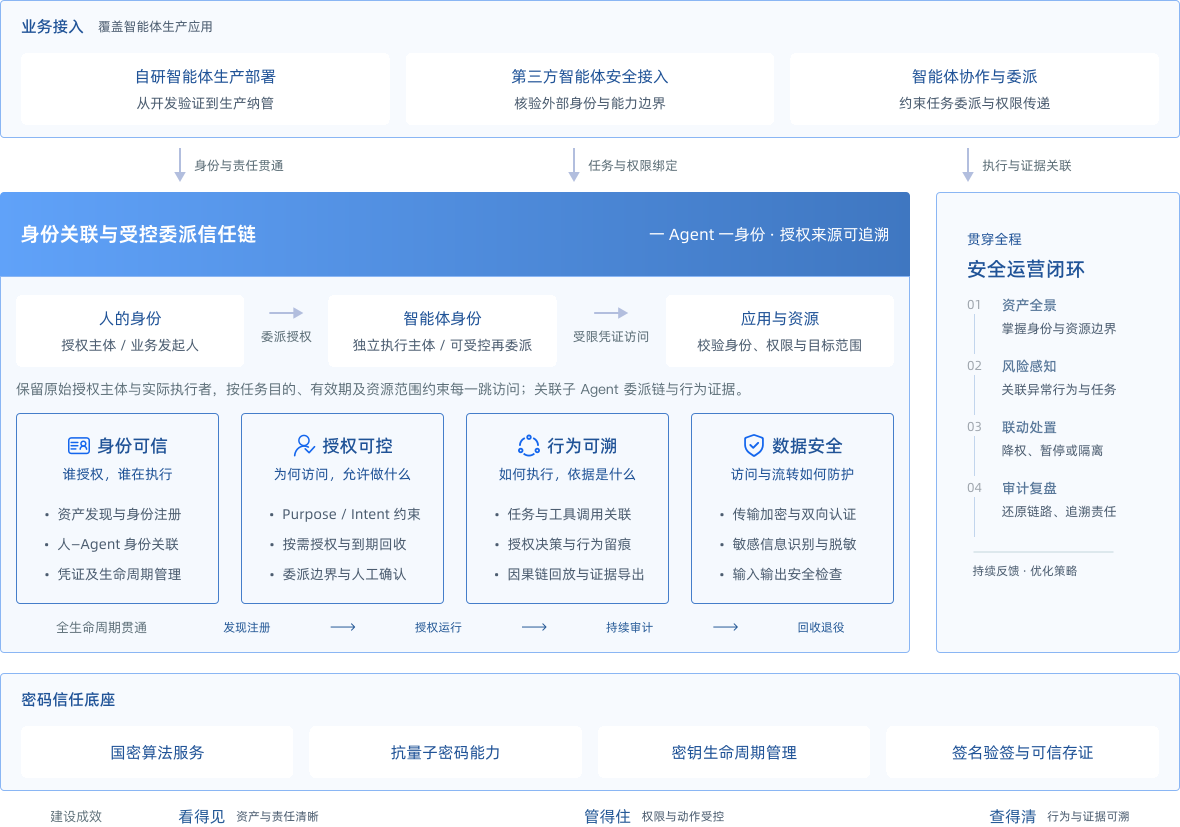
从主体识别、任务授权到行为追溯,逐步建立智能体进入生产环境所需的安全保障。
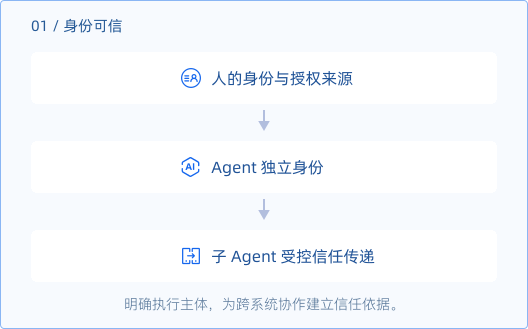
身份可信
业务挑战智能体来源多、实例变化快,缺少统一身份时,难以确认谁在执行、代表谁行动。
建设思路将人的身份、授权来源与 Agent 独立身份关联;在子 Agent 委派时传递可验证的信任关系,保留原始授权依据并约束委派范围,实现人到 Agent、Agent 到子 Agent 的责任贯通。
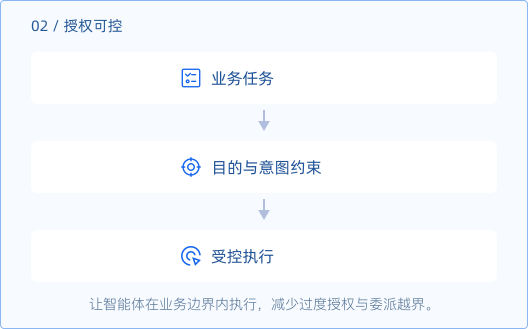
授权可控
业务挑战智能体会自主拆解任务、调用工具,静态权限难以跟随任务变化,高风险动作也需要及时干预。
建设思路将任务目的、运行意图与资源范围纳入访问决策,通过智能体网关执行授权约束,结合短期权限与人工确认控制关键动作。
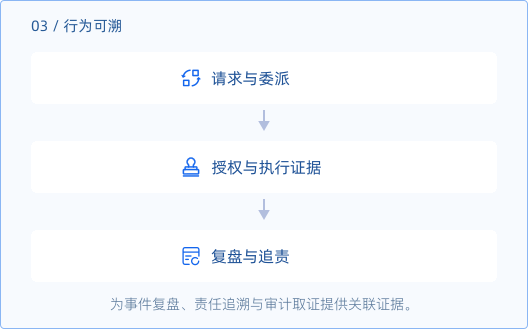
行为可溯
业务挑战多智能体、多工具协作产生分散记录,难以还原操作由谁发起、为何获准以及产生了什么结果。
建设思路串联请求、任务、委派、授权决策和工具调用,形成行为因果链;将异常检测、联动处置与证据汇聚纳入持续运营。
贯穿全程的安全支撑
通过国密、抗量子密码能力及密钥管理,为身份凭证、通信与证据提供密码保障。
围绕智能体访问与流转,结合加密传输、敏感信息脱敏及输入输出安全检查。
从辅助问答走向自主执行,传统面向人的身份与静态权限体系面临新的治理挑战。
 自研 Agent 生产部署
从注册纳管、权限申请到安全退役,为企业自建智能体建立全生命周期治理流程。
 第三方 Agent 安全接入
核验外部智能体身份、审核能力范围,按最小权限接入业务资源。
 Agent 协作与委派
关联父子 Agent 与委派链,在任务编排中控制授权范围,避免委派越界。
统一管理 Agent 的身份、凭证、权限与行为证据,让安全治理融入从接入到退役的每一个环节。
了解智能体身份安全平台